 NexIP官方博客
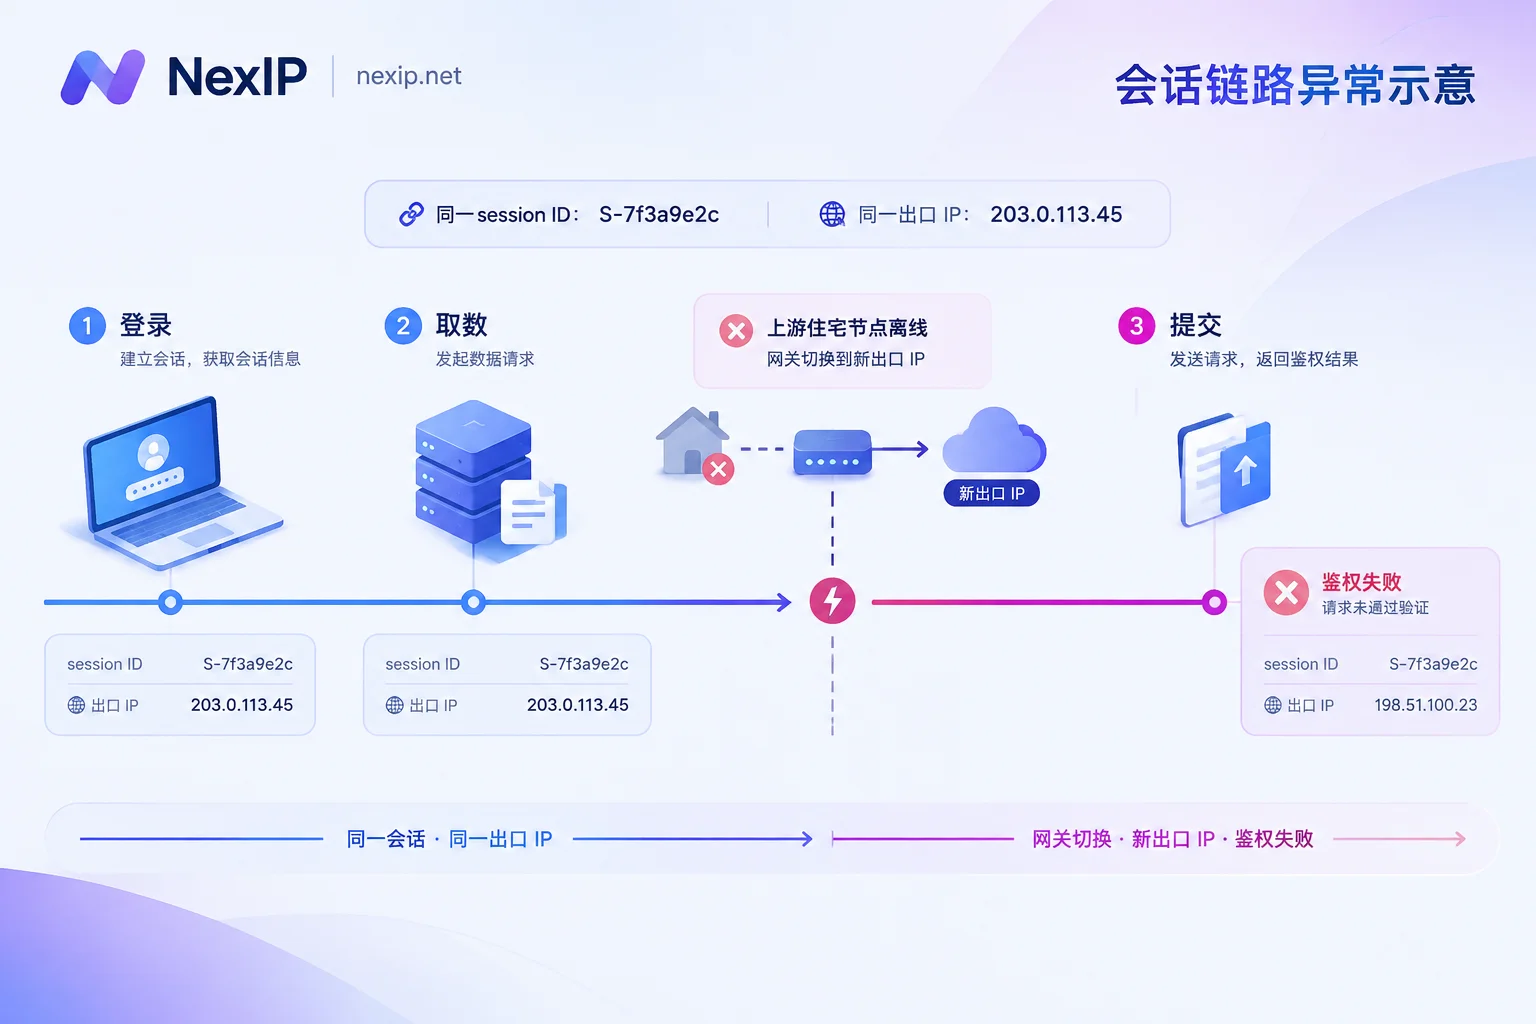
先把最容易踩的认知差说清楚:粘性会话(Sticky Session)保证的是一段时间内,带同一个会话标识的连续请求走同一个出口 IP,它不保证这个 IP 一直归你所有。动态住宅池里的出口来自真实的家庭网络设备,对方关机、断网、切了 Wi-Fi,网关只能给你换一个;而大多数带风控的平台会把登录 Token 和签发时的出口 IP 绑在一起,IP 一变,轻则跳验证码,重则直接踢下线。
所以配置粘性会话之前,先做一次选型判断。
一条判断线:你的任务是闭环的还是常驻的
任务能在一次连续流程里跑完——登录、取数、提交、退出,中间不长时间挂起,比如带状态的数据抓取、表单提交、下单流程自动化、端到端测试——粘性会话够用,而且比静态 IP 更划算,因为你可以按任务批量开会话。
需要跨小时、跨天甚至跨月维持同一个登录态——店铺后台常驻、社媒账号日常运营、广告投放后台、需要长期在线的管理端——不要用动态池的粘性会话硬撑。不是配置技巧不够,是机制上兜不住:上游节点下线你无法预知也无法阻止,而这类账号一次异常掉线的代价,通常远高于换用固定出口的成本。
这条线想清楚了,下面的配置才有意义。
粘性会话是怎么把请求钉在同一个出口上的
实现方式基本都在代理网关层:你在认证信息或请求参数里带一个唯一的会话标识(常见做法是写进代理用户名字段,形如 用户名-session-任务ID,也有的走 API 取一条带会话参数的连接串)。网关收到后建立「标识 → 出口 IP」的映射,只要后续请求带着同一个标识,在有效窗口内就复用同一个出口。
具体参数名、分隔符、是否区分大小写,各家网关不一样,务必以你所用服务商面板里的文档为准,不要照抄别家博客的示例串。
掉登录态的四个漏点
1. 上游节点掉线,网关做了故障转移
这是最难受的一类,因为它发生在你的代码之外。住宅设备离线后网关会自动换一个可用出口,链路没断、请求还通,但目标站点看到的是「同一个会话突然从另一个 IP 发来请求」,风控直接介入。表现通常是任务跑到一半开始连续 401、跳转登录页,或者要求重新验证。
应对方式只有两条:缩短单次任务在会话里停留的时间;以及检测到 IP 变了就中止,而不是带着旧 Cookie 继续跑。
2. 会话窗口到期
每个粘性会话都有最大存活时间,到点网关会释放或轮换出口。把粘性会话当常驻固定 IP 用,是掉线最常见的根因。不同服务商的窗口长度差别很大,甚至同一家不同套餐也不同,配置前查自己面板的口径,别按经验值估。
3. 多个线程共用同一个 session ID
并发任务图省事共用一个标识,会导致请求相互挤占,也可能触发网关侧的异常判定。更隐蔽的情况是浏览器多标签页、脚本多协程共享同一条代理连接串,行为特征在目标站点看来像是同一个 IP 上多个身份同时活动。
4. 客户端自己没把身份存住
出口稳住了,登录态照样会丢,常见于:没给每个任务配独立的 Cookie Jar,Token 在内存里没持久化,重启就没了;每次请求重建连接、User-Agent 和请求头前后不一致;或者不同账号的会话数据串到了一起。
可以记住一条对齐规则:一个账号/任务 = 一个独立环境 Profile = 一个独立 session ID = 一个独立 CookieJar,四者一一对应,不共享、不复用。
可照抄的配置规范
会话标识的生成:用任务维度的稳定值拼,比如「任务 ID + 账号哈希」,保证整个流程从头到尾不变。不要用时间戳、随机数在请求中途重新生成——这是很多脚本莫名其妙掉线的直接原因。任务结束后主动弃用该标识,不要跨任务复用。
地区参数要跟着一起固定:只固定 session、不固定国家或城市,换 IP 时可能连地区都变了,风控触发得更快。地区选择尽量和账号的历史登录地保持一致。
认证方式:账密认证的好处是能把会话参数直接写在用户名里,按任务动态拼串很方便,多线程分发也简单;白名单认证适合出口 IP 固定的服务器环境,但传会话参数不如账密灵活。两者怎么权衡可以参考账密认证和白名单认证怎么选。
协议:HTTP/HTTPS 和 SOCKS5 都能做粘性,SOCKS5 对长连接和非 HTTP 流量更友好,做浏览器自动化时体验通常更稳。
任务结构:把「登录 → 取数 → 提交」设计成原子闭环,一次跑完一次退出,不要在中间插入长时间等待、人工确认或跨天调度。确实需要长时间保持的步骤,就是该上静态 IP 的信号。
失败处理:检测到出口 IP 变化,正确动作是中止当前流程、丢弃这一份会话状态、按重试策略重新走登录;错误动作是拿着旧 Cookie 在新 IP 上继续请求——那等于主动向平台暴露一次异常。
保活:有的网关会因为长时间空闲提前释放会话,流程里如果有自然的空档,可以插入低频的轻量请求维持活跃。但频率要克制,规律性太强的空请求本身也是一种特征。
脚本侧怎么把这些参数接进 Requests、HTTPX、AIOHTTP 或 Playwright,可以对着住宅代理接入 Python 采集脚本改。
三步验证:上线前先确认粘性真的生效
第一步,一致性。 用同一个 session 标识连续发若干次 IP 查询请求,确认返回的出口 IP 完全一致;再换一个标识发一次,确认拿到的是不同 IP。两个条件都满足,才说明会话参数写对了、生效了。
第二步,并发下不漂移。 按实际生产的并发数起任务,每个任务用各自独立的标识,跑一段时间后统计每个任务内部的出口 IP 是否始终唯一。如果出现某个任务中途换 IP,要么是标识撞了,要么是节点不稳,先查前者。
第三步,业务态验证。 前两步只证明网络层没问题。真正要确认的是:登录后隔一段时间再调一个必须鉴权的接口,看返回的是正常数据,还是 401、302 跳登录页、或者验证码页面。这一步失败但前两步通过,问题基本在客户端的 Cookie/Token 管理上。
跑生产任务时,把「当前出口 IP」和「鉴权是否有效」这两个值一起打进日志,出问题时能立刻分辨是网络漂移还是会话本身过期。
什么时候该换成静态独占 IP
出现下面任何一条,就别在粘性会话上继续调参数了:
- 任务时长明显超过会话窗口,或者需要跨天、跨周维持同一个登录态;
- 账号本身价值高,一次异常登录就可能触发人工审核或限制;
- 目标平台会把出口 IP 记进账号的登录环境画像,换 IP 必验证;
- 需要把某个固定出口加进平台白名单或绑定到后台。
选哪一档,按业务周期定:短期项目、临时核验、几天内结束的运营动作,可以用按小时或按天计费的静态短效 IP,独占固定、用完释放;长期在线的店铺后台、社媒账号、投放后台,用按月或按年的静态长效 IP,NexIP 这一档分家宽原生、家宽广播、数据中心三种子类,失效可免费更换。TikTok 运营这类对出口真实性敏感的场景,官网明确建议用静态家宽原生,细节在 TK 运营该用哪一类住宅 IP 里拆得更细;两档静态之间怎么划线,可以看静态短效和静态长效怎么选。
反过来,如果你的任务确实是闭环型的——采集、比价、SERP 监控、广告落地页验证——那粘性会话就是更合适的选择,按流量计费的动态住宅流量套餐同时支持轮换和粘性两种模式,同一套账号按任务切换即可。用量怎么估可以参考动态住宅流量套餐的用量怎么估。
最后补一句边界:出口 IP 只是身份链条的一环。浏览器指纹、账号本身的环境隔离是另外的问题域,分别归 NexBrowser 和 NexSHOPX 这类工具处理。IP 稳住了但指纹在漂,登录态一样保不住——排查时别只盯着代理这一头。


评论(0)