 NexIP官方博客
哪个检测网站的分数都不建议单独全信。 同一个代理 IP,在一家测出来是“绿色极度纯净”,换个网站却变成“高风险代理”;甚至一边显示“住宅宽带”,另一边却标注“IDC 机房”——这并不是工具出了故障,而是因为行业里从来没有一套全球统一的“代理IP纯净度”认证标准。
各个检测站本质上是各自基于不同情报源跑出来的“风险参考意见”,而非目标平台的通行证。分数出现巨大反差时,正确的做法不是挑那个分数最顺眼的网站截图安慰自己,而是搞清楚分歧从哪来,把总分拆回底层信号逐项交叉核验,再用你的业务目标站做最终实测。
为什么同一个 IP 在不同网站查出来差这么大?
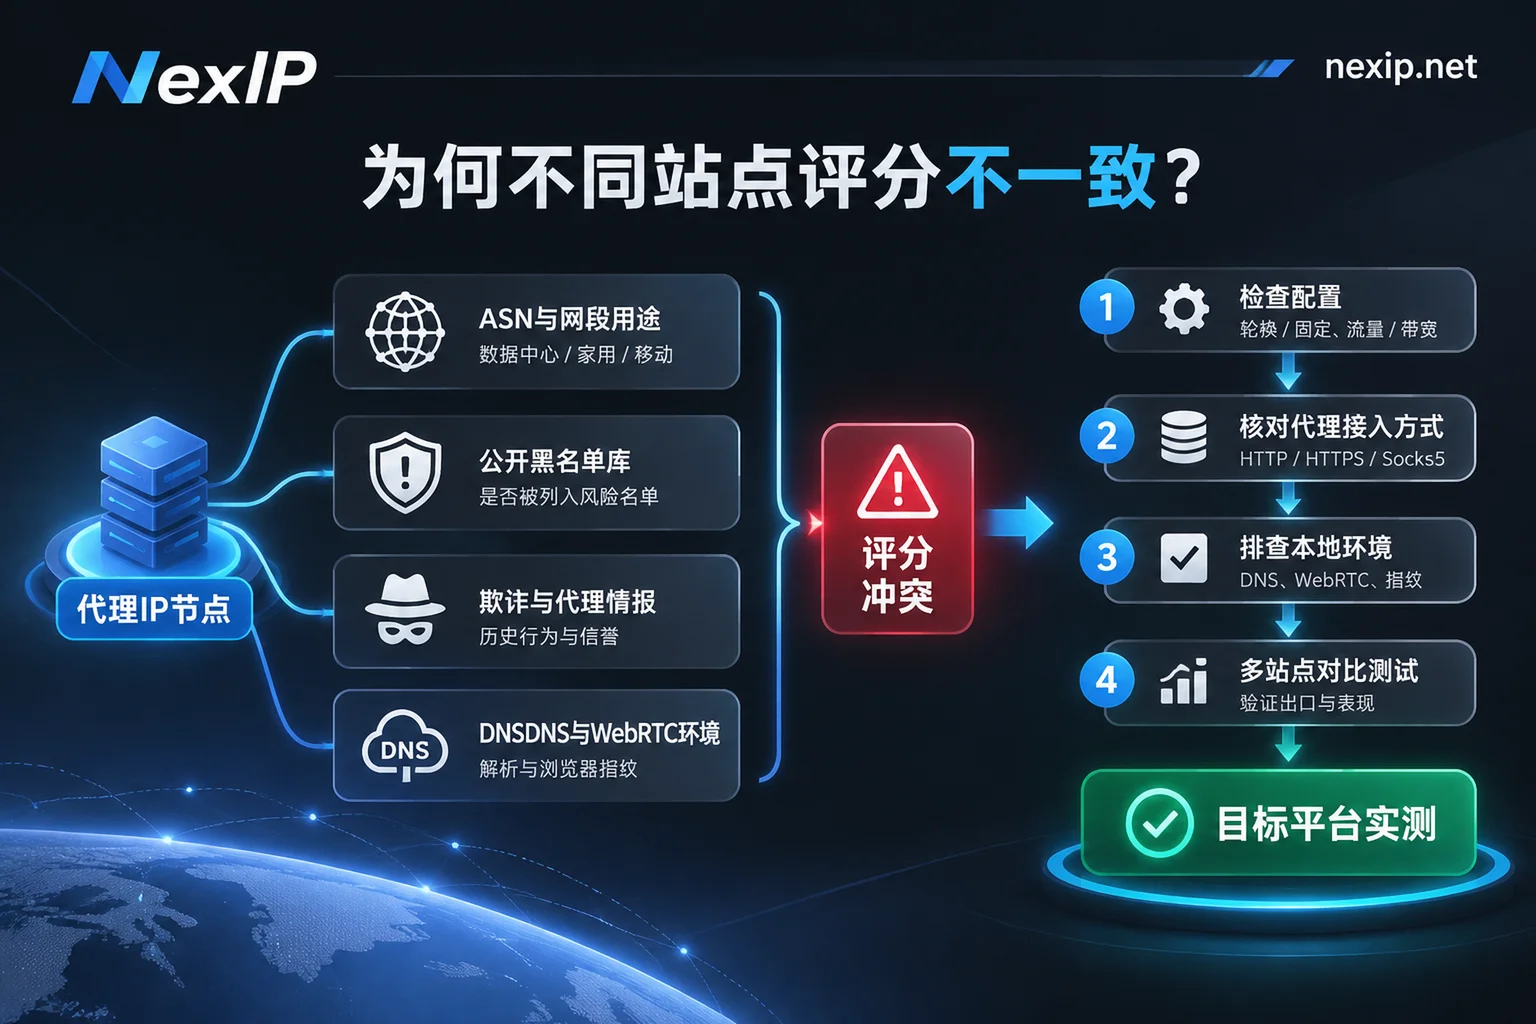
1. 每家盯的“风险类型”和数据库来源不同
IP 情报领域存在明显的“数据孤岛”效应,不同网站接入的数据库侧重点完全不一样:
- 反垃圾邮件与网络攻击类: 例如 Spamhaus 主要追踪垃圾邮件发送源,AbuseIPDB 侧重端口扫描、暴力破解和 Web 攻击举报。
- 交易欺诈与匿名网络类: 例如 Scamalytics、IPQualityScore(IPQS)或 MaxMind 更关注支付欺诈、批量注册以及商用代理/VPN 特征。
- 本地连接与伪装一致类: 例如 Whoer 等环境检测站,重点检查的是 DNS 解析地、WebRTC 是否暴露真实地址、系统时区和语言是否匹配。
这就很容易解释为什么一个 IP 在 Whoer 上能拿 100%,在 IPQS 上却亮红灯——前者在夸你的“代理连接伪装没穿帮”,后者在提醒你“这个地址段近期有过欺诈或代理记录”,两者根本不在测同一件事。
2. 数据更新时间与“记忆周期”不同
IP 地址(尤其是动态住宅池和运营商回收重分配的 IP 段)流转很快,而各检测站的更新节奏差异很大:
- 有的工具看最近 7 天的实时举报,有的统计过去 90 天,还有的历史污点长期不衰减;
- 有的网站实时拉取上游接口,有的展示的是几天甚至几周前的缓存快照。
如果一个 IP 前几天被上一任使用者跑坏了风控,昨天刚刚完成回收或沉淀,今天在不同网站上查出截然不同的分数就非常正常。
3. 归属类型(住宅 vs 机房)和地理位置的判定口径不同
很多用户最困惑的是“明明买的是住宅 IP,怎么一家显示住宅,另一家显示机房”:
- 看“所有者”还是看“实际用途”: 部分基础库只查 ASN 登记主体是不是电信运营商(ISP),只要号段归属于运营商就标成住宅;而部分工具(例如 Ping0)会进一步对具体 IP 段做实际用途标注,哪怕号段挂在运营商名下,只要发现实际托管在机房服务器里,也会将其归为 IDC 机房。
- 原生与广播的定位分歧: 广播 IP 的注册国家与实际 BGP 宣告、物理使用地并不一致。按注册库查询显示在 A 国,按路由延迟或用户上报查询又变成 B 国。想进一步拆解这两类网段在平台风控眼里的区别,可以参考《为什么查出来是住宅属性还会被限流?从原生住宅IP与广播网段的风控差异谈起》。
4. 评分权重与“没查到数据”的处理规则不同
同样几条线索,各家的算分公式也完全不同:有的把多个黑名单分值直接叠加,有的只采信最重的一条证据,有的只要看到托管机房属性就直接给高基准风险分。
还有一个容易被忽略的细节是缺失数据的处理方式:当某家数据源超时或库里没有该 IP 的记录时,部分检测站会默认按“0 风险/正常”处理,反而让总分显得格外好看;而更严谨的聚合工具会将其标为“待核验”,不会当作干净的证据。
分数打架时,到底该怎么判断?按这 4 步排查
需要明确一个前提:检测网站的分值适合用来“排雷(发现明显问题)”,不适合用来“担保(证明绝对不会封号)”。目前没有任何公开证据表明主流跨境电商、社媒或海外 AI 平台会直接照搬某个免费检测站的百分比打分,它们依赖的都是结合设备指纹、账号行为和私有情报的综合风控。
当几个站的结果互相矛盾时,可以按下面 4 步交叉核验:
| 常见分歧表现 | 背后常见原因 | 正确的判断与处理方式 |
|---|---|---|
| Whoer 100%,IPQS/Scamalytics 高风险 | Whoer 看浏览器与连接伪装,后两者看欺诈与代理历史 | 复核黑名单记录,高敏注册或养号场景建议更换 |
| 一家显示住宅,另一家显示 IDC 机房 | 只看 ASN 归属者 vs 按实际网段用途标注 | 核查 ASN 组织名称、反向解析及是否为机房广播段 |
| 归属国家/城市各家显示不一致 | 数据库更新滞后,或属于广播 IP 段 | 以目标业务站识别的地区和实际路由延迟为准 |
| 仅单一网站高风险,其余全绿且无黑名单 | 单一数据源缓存未更新或模型口径偏置 | 用目标业务的低敏页面实测,不必急于一票否决 |
| 多家同时标为 Proxy/Tor 或命中 AbuseIPDB | 确有高频共享或近期滥用历史 | 属于有效排雷信号,直接停用或替换出口 |
第一步:先核对“硬身份”(ASN、ISP、地区),暂时忽略总分
先用 IPinfo 或 WHOIS/BGP 查询工具核实两个事实:这个 IP 的 ASN 归属是否确实是目标地区的运营商(ISP)、实际识别国家是否符合预期。具体核对方法可以参考《怎么查IP的ASN归属是不是ISP:看宣告的ASN、核对IP段归属、比对多个IP库》。如果底层归属都和购买说明对不上,总分再绿也没有意义。
第二步:把“历史滥用记录”和“代理特征标签”拆开看
打开 AbuseIPDB、Scamalytics 等工具,看具体命中的是什么记录,而不是只盯着右上角一个大数字:
- 多家同时命中: 如果多家数据库同时标注了近期滥用举报(Recent Abuse)、垃圾邮件黑名单或公共代理/Tor 出口,说明这颗 IP 的确被多人反复用过,大概率会在业务里频繁撞盾。
- 单站孤立高分: 如果公开黑名单全空、多家结果良好,只有某一个网站给出偏高分数,通常只是算法权重或缓存时间差导致,不必因此过度焦虑。
第三步:排查是不是你自己的代理环境“漏了”
有时 IP 本身很干净,但检测站报错不断,其实是本地连接配置的问题:例如浏览器走了代理但 DNS 解析还在本地直连、WebRTC 泄露了真实内网或公网地址、系统时区和语言与出口城市不一致。先把这些连接层的问题排干净,再去评估 IP 质量。
第四步:用目标平台做一次“低成本实测”
你要服务的不是检测网站,而是你的业务目标站。在一个独立的空白测试环境中挂载该 IP,访问目标平台的常规页面、搜索框或登录前哨页,观察加载是否顺畅、是否无端弹出人机验证或 403 拦截。关于平台风控还会联合验证哪些底层指标,可以结合《代理IP纯净度怎么定义?除了看ASN和归属地,这才是风控绕不开的真相》做进一步排查。
少在检测网站间反复纠结:按业务场景选对可控出口
很多人每天在不同检测站之间刷来刷去,本质上是因为拿了不可控的共享池去跑高敏业务,或者没有按业务生命周期匹配出口类型。
如果你的业务是店铺后台管理、跨境电商、TK 运营、社媒矩阵或海外 AI 账号长期保活,相比在第三方工具里反复赌一个动态分值,更重要的是从源头保证出口的独立性与可控性。在这类长周期业务里,评估 代理IP纯净度 应该重点看“是否独占固定”以及“网段来源是否清晰”。NexIP 的静态住宅代理·长效 IP 提供按月或年租用的独占固定出口(不限流量),明确划分了家宽原生、家宽广播和数据中心三种子类,并支持原生双 ISP 与失效免费更换。其中 TK 运营或高风控店铺后台建议直接选用家宽原生 IP 并坚持一账号固定一 IP;若需了解原生与广播网段的具体差异,可查看官网的家宽原生和家宽广播对比说明。
如果只是账号注册验证、支付验证或短周期测试联调,不需要按月包下固定出口,NexIP 的静态住宅代理·短效 IP 提供小时或天级的独占固定住宅(ISP)IP(按 IP 计费、不限流量),既避免了动态 IP 中途切换断会话,又不用承担长效租用成本。
而对于比价采集、SEO/SERP 监控、广告验证、AI 数据抓取或持续舆情追踪等公开数据任务,业务本身并不需要单一 IP 在某个免费打分站拿高分,更看重轮换策略、地区/ASN 定向准确度与目标站实际返回率。这类任务可以使用 NexIP 的动态住宅代理·流量套餐(按 GB 计费,支持每请求轮换或粘性会话)或适合高吞吐持续任务的动态住宅代理·带宽套餐。NexIP 全系列均支持 HTTP/HTTPS/SOCKS5,可按国家、城市、ASN 和运营商定向(视库存),提供 API 提取、账密、端口转发和进程代理四种接入方式,开发团队可以直接将自动化目标站验活逻辑写进脚本里;具体池子覆盖、租期与计费规格以官网及NexIP 用户后台为准。
需要提醒的是,代理服务商解决的是网络出口层的合规与稳定问题,账号和业务能否长期顺畅运行,仍然需要你在业务侧配合做好浏览器环境隔离、账号资料一致性以及正常的操作节奏。把检测网站当作排雷工具,把目标平台的真实反馈当作尺子,才能不再被几个互相打架的分数牵着鼻子走。