 NexIP官方博客
大多数人照着教程填完 IP、端口和账号密码,做完 SOCKS5代理配置 却依然遇到连不上、报错超时,或者网页能打开但 IP 根本没变,90% 不是代理节点坏了,而是踩进了三个协议与客户端的隐性限制:
- 入口不支持原生 SOCKS5:Windows 系统自带的「设置 → 代理」主要面向 HTTP/HTTPS,iOS 与 Android 的 Wi-Fi 系统代理也原生不支持 SOCKS5。
- Chromium 内核拒绝带账密的 SOCKS5:Chrome、Edge、Playwright 以及各类基于 Chromium 的自动化工具不支持 SOCKS5 用户名/密码认证,传参会直接抛出
Browser does not support socks5 proxy authentication,甚至部分工具会静默忽略凭据并回退直连。 - DNS 仍留在本地解析:在
curl、Python 或 Firefox 中漏掉远程解析标识(socks5h://或对应勾选框),会导致请求走代理而域名解析依然走本地网络,引发域名打不开或 DNS 泄露。
如果你已经拿到可用的代理参数却卡在连通或验证环节,可以直接对照下表定位原因,再按对应场景改成正确的配置方式。
先对号入座:不同客户端对 SOCKS5 的支持边界
| 使用入口 | 是否原生支持 SOCKS5 | 是否支持 SOCKS5 账密认证 | DNS 默认在哪里解析 | 推荐绕过或正确接法 |
|---|---|---|---|---|
| Windows 系统代理 | 仅老版控制面板局部兼容,现代设置仅 HTTP/HTTPS | 极易失效 | 本地 | 改用客户端端口转发或进程代理 |
| iOS / Android Wi-Fi 设置 | 不支持 | 不支持 | 本地 | 使用支持 SOCKS5 的第三方代理客户端 |
| Chrome / Edge(Chromium) | 仅支持无认证 | 不支持 | 依赖扩展或系统 | 改用 HTTP 端点、IP 白名单或 ZeroOmega 配合 HTTP |
| Playwright / Puppeteer | 仅支持无认证 | 不支持(直接报错) | 视参数而定 | 改传 http:// 端点 + 独立凭据字段,或用 IP 白名单 |
| Firefox 浏览器 | 原生支持 | 支持(弹窗输入) | 默认本地,需手动勾选远程 | 勾选「使用 SOCKS v5 时代理 DNS 查询」 |
| curl / Python Requests | 原生支持 | 支持 | socks5:// 本地,socks5h:// 远程 | 统一改写为 socks5h:// |
卡点一:Windows 与手机系统设置里填了 SOCKS5 却没生效
很多人刚拿到代理信息,第一反应是打开 Windows「设置 → 网络和 Internet → 代理 → 手动设置代理」,把 SOCKS5 地址和端口填进去。结果要么保存后所有网页都打不开,要么浏览器显示的依然是本地 IP。
原因在于 Windows 现代设置里的手动代理入口只解析 HTTP/HTTPS 代理,直接填 SOCKS5 端口无法完成协议握手;而在 iOS 和 Android 的系统 Wi-Fi 代理选项中,同样只提供 HTTP 手动/自动配置,没有原生的 SOCKS5 协议入口。
正确做法
- 避免盲目开系统全局代理:即便通过旧版「Internet 选项」强行写入了 SOCKS 栏,全局代理也会把本地网银、聊天软件、系统更新全部卷入代理出口,极易引发断流或账号异常。
- 按客户端或进程隔离分流:如果是让指定桌面软件或采集工具走固定出口,建议通过支持 SOCKS5 认证的本地代理客户端做端口转发,或者直接用进程级代理规则只接管目标程序。具体做法可以参考本站此前整理的《进程代理怎么只让一个软件走代理》。
- 接入侧直接换用适配协议:如果你使用的是 NexIP 这类同时提供 HTTP / HTTPS / SOCKS5 多协议出口的服务,其实没必要在不支持 SOCKS5 的系统入口死磕——在 NexIP 后台直接切换成 HTTP 认证格式,或使用客户端提供的端口转发 / 进程代理模式接入,既能保持同样的住宅出口 IP,又能直接绕开系统兼容性问题。
卡点二:Chrome、Edge 和 Playwright 遇到 SOCKS5 账密直接报错
做自动化测试、数据采集或 AI Agent 网页操作时,最常见的一句报错是:
Error: Browser does not support socks5 proxy authentication或者在 Chrome 启动参数里传入 --proxy-server=socks5://user:pass@host:port 后,遇到 net::ERR_SOCKS_CONNECTION_FAILED、卡死超时,甚至在部分第三方封装的 headless 浏览器里静默退回本机直连,导致真实 IP 暴露。
这并不是某个脚本框架的 Bug,而是 Chromium 底层从网络栈层面就不支持带有用户名和密码的 SOCKS5 认证。当你在 URL 中嵌入 user:pass@ 时,Chromium 会直接忽略用户信息并尝试无认证握手,随即被代理网关拒之门外;而如果在 Playwright 的 proxy 对象里显式传入 socks5:// 加 username / password,Playwright 会在启动浏览器前直接拦截并抛出上述异常。
三种工程级替代方案
- 改用 HTTP 端点 + 独立凭据字段(最推荐)
对于 Playwright、Playwright MCP 或各类 Chromium 驱动脚本,只要目标站点走的是 HTTPS,浏览器通过 HTTP 代理的CONNECT隧道照样可以完成端到端 TLS 加密转发,安全性并不比 SOCKS5 低,且 Chromium 原生支持 HTTP 账密认证。注意不要把账密塞进 URL,而是拆成独立字段:
const { chromium } = require('playwright');

const browser = await chromium.launch({
  proxy: {
    server: 'http://proxy-host:port',
    username: 'YOUR_USERNAME',
    password: 'YOUR_PASSWORD',
    bypass: 'localhost,127.0.0.1'
  }
});- 继续用
socks5://,但把认证方式切换为 IP 白名单
如果你的业务必须使用 SOCKS5(例如需要同时兼顾底层通用转发),只要去掉username和password,让代理服务端通过来源公网 IP 放行即可,此时 Chromium 和 Playwright 都能正常连接socks5://host:port。例如在 NexIP 中,用户后台同时支持账密认证与IP 白名单认证,服务器固定在机房或云主机跑自动化时,加一条白名单比传账密更省事。两者该如何取舍,可对照《代理IP账密认证和白名单认证怎么选》。 - 本地起一层无认证中继,或改用 Firefox
如果服务端只能给带账密的 SOCKS5 节点,可以在本机跑一层轻量转发工具监听127.0.0.1无密码端口,再由它带上账密转发给上游;或者在浏览器阶段直接选用原生支持 SOCKS5 弹窗认证的 Firefox。
Chrome/Edge 扩展提示:由于浏览器推进 Manifest V3 规范,传统 SwitchyOmega 旧版本已逐步停用,手动切换代理推荐使用兼容新规范的 ZeroOmega,但扩展内若配置带认证的 SOCKS5 同样受限于 Chromium 内核机制,建议优先配置为服务商提供的 HTTP 端点或配合白名单使用。
卡点三:出口 IP 变了但目标站还是打不开?警惕 socks5:// 引发的 DNS 泄露
不少开发者和运营人员会遇到一个诡异现象:用 curl 或脚本测 IP 网站时已经显示海外 IP,但访问特定海外登录页、地区化接口时依然超时,或者后台风控仍然识别出异常地区。
问题往往出在 DNS 解析归属地 上。以 curl 和 Python requests 为例,在客户端约定中,socks5:// 与 socks5h:// 并不是两个版本,唯一的区别就是由谁来把域名翻译成 IP:
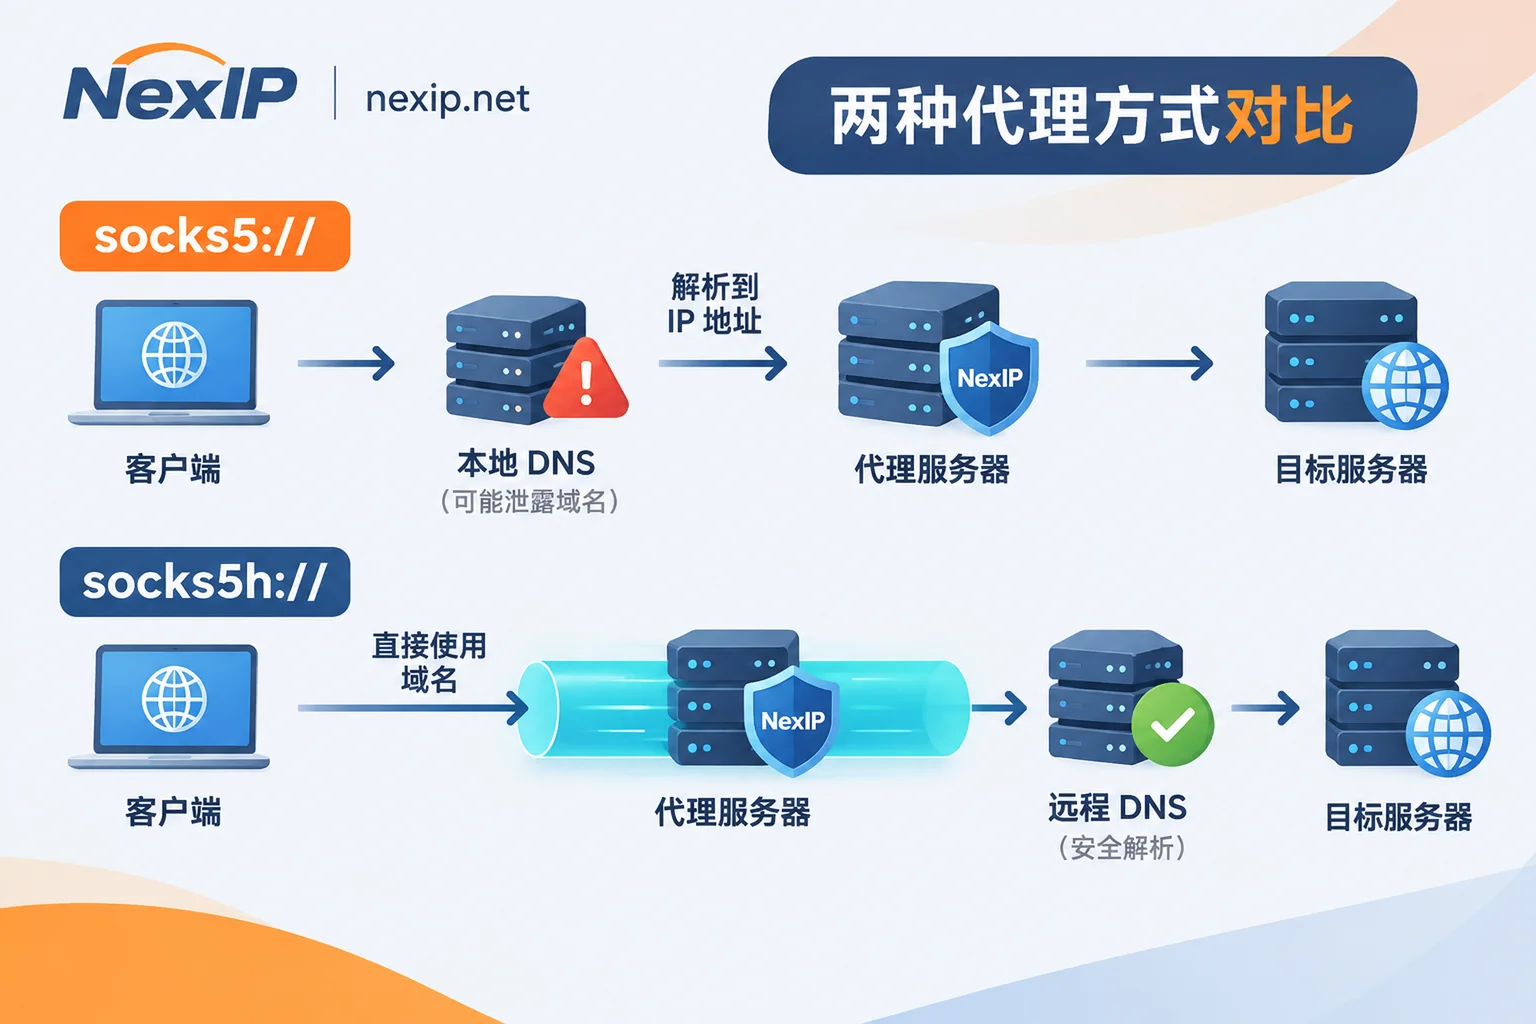
socks5://(或curl --socks5):客户端先用本地网络默认的 DNS 把域名解析成 IP,再把这个 IP 发给 SOCKS5 代理。如果本地 DNS 解析不到该域名、被污染,或者目标站按解析来源返回了不同节点 IP,请求就会失败或路由错位,同时本地运营商也能看到你的域名查询记录。socks5h://(或curl --socks5-hostname):客户端直接把原始域名交给代理服务器,由代理出口所在网络完成 DNS 解析,请求路径和出口视角完全一致。
各端防止 DNS 泄露的正确写法
- 命令行
curl验证:把命令里的socks5://改成socks5h://,并建议通过--proxy-user传参或写入私密配置文件,避免密码留存在命令行历史中:
curl --proxy "socks5h://proxy-host:port" \
  --proxy-user "YOUR_USERNAME:YOUR_PASSWORD" \
  --connect-timeout 10 --max-time 20 \
https://api.ipify.org- Python
requests/ 采集脚本:先确保已安装 SOCKS 依赖(pip install "requests[socks]"),并在proxies字典中统一写为socks5h://:
import requests

proxies = {
    "http": "socks5h://USER:PASS@proxy-host:port",
    "https": "socks5h://USER:PASS@proxy-host:port",
}
resp = requests.get("https://api.ipify.org", proxies=proxies, timeout=15)
print(resp.text)
更完整的异步框架(HTTPX、AIOHTTP)和 Playwright 接入写法,可以查看《住宅代理怎么接进 Python 采集脚本》。
- Firefox 浏览器:在「设置 → 常规 → 网络设置 → 手动代理配置」中填入 SOCKS 主机和端口,选中 SOCKS v5 后,务必勾选下方的「使用 SOCKS v5 时代理 DNS 查询」。不勾这一项,Firefox 依然会走本地 DNS。
卡点四:配置完全正确却依然超时或报 407?再查这 4 个细节
如果排除了系统入口、Chromium 认证限制和 DNS 问题后仍然不通,按下面四项逐一核对:
- 特殊字符未转义:很多动态住宅代理的用户名里会携带国家、城市或粘性会话参数,密码里也可能包含
@、:、#等符号。如果直接拼接进socks5h://user:pass@host:port字符串里,解析器会在第一个@处截断,导致认证失败。遇到特殊字符需做 URL 编码(例如把@写成%40),或改用分字段传参。 - 混淆了平台登录账号与代理认证账密:代理客户端里填的不是代理官网的登录邮箱和密码,而是控制台生成的代理通道账密或子账户凭据。
- 本地/企业防火墙拦截非标端口或协议特征:部分公司内网、校园网或杀毒软件会封锁
1080等常见代理端口,或者拦截未经封装的 SOCKS5 握手流量。测试时可先用命令行检查端口连通性,或切换至服务商提供的通用端口(如 HTTPS 隧道端口)。 - 粘性会话过期导致长连接中断:如果配置的是动态住宅代理的粘性会话(Sticky Session),一旦到达会话时长上限或上游家宽节点离线,原有链路就会断开。需要长时间保持登录态时,不要靠动态参数硬扛,应提前参考《粘性会话怎么设置才不会中途掉登录态》规划会话周期。
配置通了之后,不同业务该配哪种出口才不白折腾?
把协议通道打通只是第一步,真正决定任务稳不稳的,是背后挂载的 IP 类型与业务是否匹配。
- 大规模网页采集、SEO/SERP 监控、广告验证与 AI 数据抓取:这类任务不怕出口轮换,怕的是被反爬拦截或流量成本失控。用
socks5h://或 HTTP 端点完成接入后,适合搭配 NexIP 的动态住宅代理·流量套餐,按需设置每请求轮换或粘性会话;如果是持续运行、吞吐量稳定的舆情监测或库存追踪,则可以考虑按端口带宽计费的动态住宅代理·带宽套餐。 - 短周期账号验证、支付测试与接口联调:测试阶段最怕 IP 突然跳变导致联调中断,这类小时或天级任务可以直接选择按 IP 计费、不限流量的静态住宅代理·短效 IP。
- 跨境店铺后台、社媒账号与 TikTok 长期运营:如果是为长期运营的业务账号做固定出口的 SOCKS5代理配置,不要使用动态轮换池,而应为每个账号单独绑定一个独占的静态长效住宅 IP(可根据风控严格度选择家宽原生或家宽广播,支持失效免费更换),配合指纹浏览器或独立进程规则,做到环境、账号与网络出口的一对一隔离。
所有产品均支持在 NexIP 用户后台 通过 API 提取、账密、端口转发和进程代理四种方式快速接入,并支持子账户额度分配与按国家、城市、ASN、运营商定向(视实时库存而定)。
上线前两步验收清单
每次改完代理配置,别只看浏览器能不能打开网页,花 30 秒做完这两步验证再正式跑任务:
- 先用命令行测最小闭环:用
curl带socks5h://跑一次出口 IP 检测,确认返回的是目标代理 IP 且无超时。如果这步就不通,优先排查白名单 IP、账密转义和本地防火墙,不要急着改业务代码。 - 再在真实运行环境里查泄漏:在最终跑业务的浏览器(如 Firefox 或指纹浏览器)或 Playwright 上下文中打开 IP 与 DNS 检测页,核对三件事——出口 IP 归属与下单地区一致、DNS 解析服务器归属代理侧而非本地运营商、WebRTC 未暴露真实内网或公网 IP(WebRTC 防护方法见《WebRTC泄漏对代理IP安全性的影响与防护》)。
只要把「客户端是否支持 SOCKS5 账密」和「DNS 是否走 socks5h 远程解析」这两件事理顺,90% 以上的 SOCKS5 代理配置故障都能在几分钟内定位并解决。