配好代理后 Facebook 还是要求验证,多数情况下不能简单归为代理没生效。更常见的情况是,Facebook 仍然认为这次登录来自陌生的设备、浏览器或位置。Facebook 帮助中心写得很明确:检测到未识别的设备或浏览器、不熟悉的位置时,会要求额外验证。如果浏览器开着无痕模式,或者关闭时清除了 Cookie 和历史记录,Facebook 就记不住这台...
直接回答:地址和IP不在一个地方,本身不算问题店铺后台登记的是营业执照所在地或法人住址,登录时走的是你当前所在网络的出口IP。这两者分属不同层面:注册地址是资质和税务信息,用来核验经营主体;IP是登录行为留下的痕迹,用来判断这次访问像不像本人、像不像正常用户。亚马逊并没有要求两者必须同城甚至同国。跨境卖家在中国登录、管理欧美站点的店铺,是这个行业的常态...
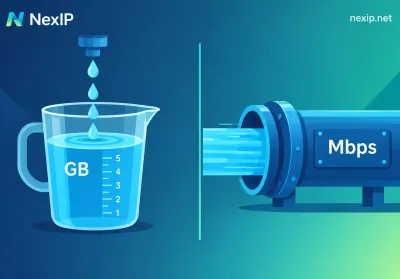
两种模式的分界线其实很朴素:你的每次请求传多少字节,是不是可预估,跑得稳不稳定。单请求体积小(几 KB 到几十 KB)、任务间歇性、峰谷差大 → 按流量(GB)计费更划算,不跑就不花钱。单请求体积大(整页渲染、媒体资源)、7×24 持续吞吐、并发稳定 → 按带宽计费更划算,支出封顶,不会出现意外账单。难的地方在于,很多人对"自己一次请求到底传了多少"的...
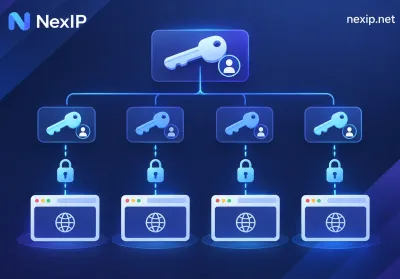
团队一旦超过三个人共用代理,问题就不再是“哪家 IP 好用”,而是“谁能拿到什么、拿多少、离职后怎么收回”。绝大多数事故都出在这三件事上:一份主账号账密在群里转发了半年;某个同事的脚本把整月流量在一夜跑空;两个城市的同事同时用同一个固定 IP 登了同一个后台。先给结论,后面逐条展开怎么配:主账号只留给管理员,一线拿到的必须是独立的子凭据或被托管好的环境...
先说结论,省得你往下翻:看发起请求的那台机器有没有固定的公网出口 IP。有(固定公网 IP 的云服务器、IDC 机器、带固定 EIP 的 NAT 网关、企业专线)→ 优先白名单,配置里不带凭据,最省事也最少出错;没有(家庭宽带、4G/5G 热点、随时重建且出网 IP 不固定的容器或 Serverless)→ 用账密,否则你会陷入“IP 一漂移就要回后台...
0 条留言
 NexIP官方博客