 NexIP官方博客
配好代理后 Facebook 还是要求验证,多数情况下不能简单归为代理没生效。更常见的情况是,Facebook 仍然认为这次登录来自陌生的设备、浏览器或位置。Facebook 帮助中心写得很明确:检测到未识别的设备或浏览器、不熟悉的位置时,会要求额外验证。如果浏览器开着无痕模式,或者关闭时清除了 Cookie 和历史记录,Facebook 就记不住这台设备,每次登录都会按新设备处理。
所以处理顺序是这样的:先按官方流程过掉这次验证,并让浏览器被记住;然后依次查四件事,分别是浏览器有没有留住登录记录、出口有没有在变、真实 IP 有没有从代理之外漏出去、出口位置和账号平时的登录地是否一致。四项查完,再决定要不要换出口类型。
先把眼前这次验证过掉
- 用账号已绑定的方式完成验证,比如认证应用、短信验证码,或者在另一台已登录的常用设备上确认是本人操作。
- 验证成功后,如果页面提供保存浏览器或记住此设备的选项,记得勾选。后面 Facebook 能不能认出这台设备,取决于这一步。
- 验证过程中不要切换节点、重启代理客户端或换浏览器重试。出口中途一变,就等于又制造了一次陌生登录。
- 登录后打开设置里的「你的登录位置」(Where you're logged in),看 Facebook 记录的位置。如果显示的国家或城市和代理出口对不上,可能有流量没有走代理,下面第三步要重点查。
第一步:浏览器有没有记住这台设备
这一项最容易被忽略,排查成本也最低。常见情况有三种:
- 在无痕或隐私窗口里登录;
- 浏览器设置了退出时清除 Cookie,或者装了自动清理插件;
- 同一个账号今天在这个浏览器配置里登录,明天换到另一个配置,或者几个人轮流在不同电脑上登录。
出现这些情况时,即使出口 IP 一直没变,Facebook 也会不断把登录当成新设备。解决办法是给这个账号固定一个普通窗口的浏览器配置,保留 Cookie,并尽量固定由同一台设备登录。如果团队要给多个账号分别维持独立且长期不变的浏览器配置,可以用 NexBrowser 这类环境管理工具来管理。本站只负责网络出口这一层。
第二步:出口是不是一直在变
Facebook 会把短时间内的地理位置跳跃和网络运营商(ASN)跳跃,当作账号可能被盗用或会话被劫持的信号。如果出口本身在变,配了代理反而会让验证更频繁。重点查以下几种情况:
- 用了轮换型动态代理。按请求换 IP 的模式下,每刷新一次页面,出口都可能换到另一个城市、另一家运营商。
- 粘性会话到期。动态代理的粘性会话有时效,到期后出口会更换,具体时长以服务商的说明为准。
- 客户端自动切换节点。有些客户端会在延迟升高或掉线时自动切到别的节点。
- 代理断开后回落直连。代理掉线时,浏览器直接走本地网络,出口瞬间变回真实 IP。
自查方法很简单:在同一个浏览器里,每隔一段时间打开一次 IP 查询页面,记下出口 IP、国家城市和运营商,连续对比几次。只要有一项在变,就先解决这个问题,再看后面几步。
第三步:真实 IP 有没有从代理之外漏出去
如果代理只接管了一部分流量,就会出现网页上显示代理 IP、平台却还能看到另一个地址的情况。常见的泄露有三种。
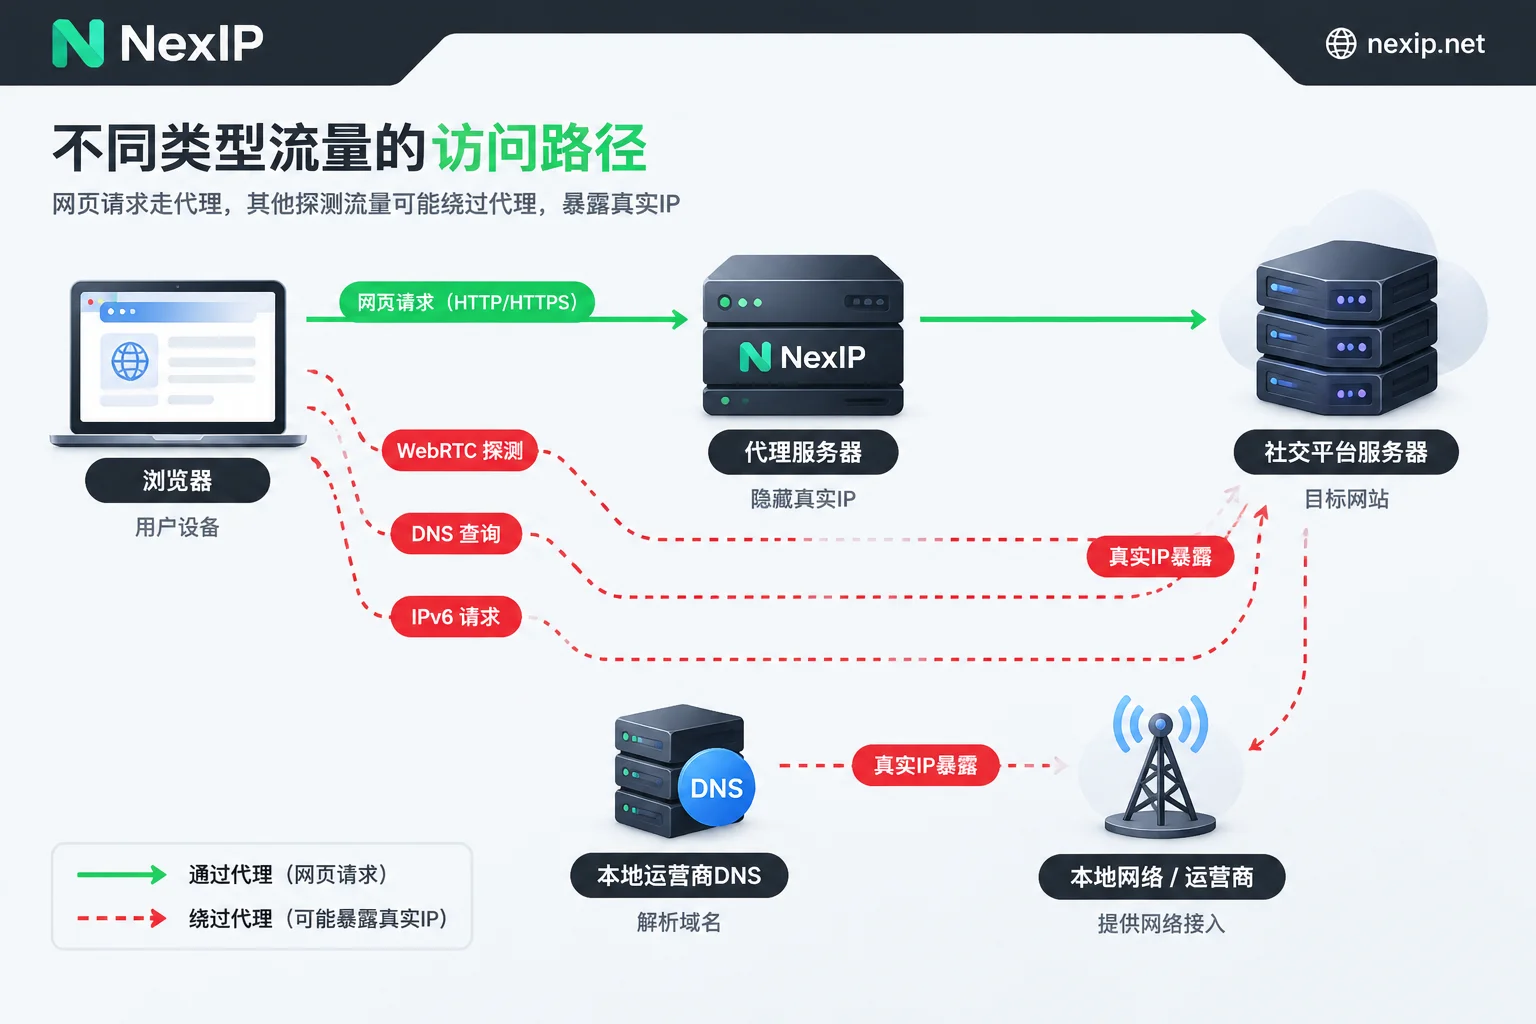
WebRTC 泄露。 浏览器的 WebRTC 会通过 STUN/TURN 服务器探测本机网络接口,收集候选地址。如果代理只处理常规的 HTTP/TCP 流量,这部分探测可能绕过代理,暴露你的真实公网 IP 或 IPv6 地址。
DNS 泄露。 域名解析请求没有经过代理,而是直接发到本地运营商的 DNS 服务器。结果是网页请求来自代理所在的国家,DNS 查询却来自你本地,两边归属地不一致。
IPv6 绕路。 本地网络开着 IPv6,代理却只接管 IPv4,部分请求会经由 IPv6 直接连出去。
怎么检查: 连上代理后,分别用 WebRTC 泄露检测页面和 DNS 泄露检测页面测一次。看到的 IP 和 DNS 服务器归属地,都应该与代理出口一致;如果出现了你本地的 IP,或者本地运营商的 DNS,就说明有泄露。
怎么修:
- WebRTC:在浏览器设置或可信的扩展中限制 WebRTC 暴露本地地址。用环境管理浏览器的话,按工具说明把 WebRTC 设为不暴露本地 IP。
- DNS:使用 SOCKS5 时,让代理端远程解析域名,比如 curl 里用
socks5h://而不是socks5://;也可以让代理客户端接管系统 DNS。 - IPv6:代理不支持 IPv6 时,在本机网络设置里关闭 IPv6,或者在客户端里开启阻止 IPv6 的选项。
- 回落直连:如果客户端有「代理断开时阻断流量」之类的选项,建议打开。
第四步:出口位置和账号常用地对不对得上
出口稳定、没有泄露,也不代表不会再触发验证。如果账号一直在 A 国使用,某天开始从 B 国的代理登录,这本身就是一次「不熟悉的位置」,被要求验证属于正常反应。通常验证通过、保存设备后会逐渐稳定下来。选择出口地区时,以账号的实际运营地和团队所在地为准,不要在几个国家之间来回切换。注册阶段的地区选择,可以参考 Facebook注册该用哪个国家的住宅IP。
出口来源也可能影响平台的判断。机房(数据中心)IP 和被很多人共用的 IP,更可能带着其他人的使用记录,一些平台对这类出口会更谨慎。不过 Meta 没有公开具体的判断规则,这只能作为排查方向。共享出口的影响,可以看 共享IP会不会被别人的账号连带封号。
查完之后,出口该怎么配
账号登录、广告后台、BM 管理这类任务,核心要求是每次都从同一个出口登录。按使用周期,可以这样选:
- 长期使用的账号或后台:选独占且固定的静态住宅 IP,按月或按年续用,让一个账号(或同一主体的一组账号)对应一个固定出口。NexIP 的静态住宅长效 IP分为家宽原生、家宽广播、数据中心三种子类。官网对 TK 运营明确建议使用家宽原生;Facebook 账号同样属于长期固定登录,可以参照这个思路先看家宽原生,再结合预算和所需地区来选。IP 失效后可以免费更换,换完记得按上面的方法重新检测,并且要预期会再遇到一次验证。
- 短期项目或几天的临时任务:可以用静态住宅短效 IP。它同样独占、固定,只是租期较短。
- 不需要登录态的任务:动态轮换代理适合数据采集、广告验证这类任务,不要用它登录账号。
接入时,账密认证和白名单认证都可以用。如果你遇到过 DNS 泄露,协议上优先选 SOCKS5,并让代理端解析域名。拿到出口后,先做一轮检测:
curl -x socks5h://用户名:密码@代理地址:端口 https://ipinfo.io隔一段时间多跑几次,确认 IP、国家城市和运营商都没有变化。然后在实际要用的浏览器里,再做一遍 WebRTC 和 DNS 检测。全部通过后再登录账号。
如果 BM 的管理员较多、登录地比较分散,可以接着看 BM账号登录IP经常变会有影响吗。
排查都做了,还是被验证
如果以上几步都没有问题,原因可能已经不在网络层,比如:
- 账号近期修改过密码、邮箱或手机号,或者出现过异常登录记录,也可能触发额外检查;
- 同一个账号被多人在不同地点登录;
- 账号本身正处于审核或安全检查流程中。
这类情况请按 Facebook 帮助中心的指引处理。换 IP 解决不了这些问题,频繁更换出口反而会让情况更复杂。至于换 IP 之后什么时候会触发验证、什么时候不会,可以参考 Facebook换IP后要重新验证身份吗。


评论(0)