 NexIP官方博客
做欧洲本土店,后台登录用的出口 IP 只有一个硬要求:独占、固定、在 IP 数据库里被判定为当地家庭宽带。满足这三条,它叫不叫“双 ISP”并不重要;不满足,名字起得再响也没用。
所以下面先把“双 ISP”这个被说滥的词拆成两个能自己动手查的字段,再讲欧洲场景下原生和广播该怎么取舍,最后给一份下单参数和到手验证的顺序。
先定一件事:欧洲本土店要的是固定,不是轮换
轮换住宅 IP 和静态住宅 IP 解决的是两类完全不同的问题。
采集、SERP 监控、广告落地页多国核查这些任务,请求量大、单次会话短,希望每次或每隔一段时间换一个出口,走的是动态住宅套餐。
而 Amazon 欧洲各站点、TikTok Shop 欧区这类平台的卖家后台,看的是账号与环境的长期一致性。今天从法兰克福登、明天从马德里登、后天换成一个陌生 ASN,这种漂移本身就是异常信号,容易触发二次验证、身份复核,严重时影响店铺状态。同理,多店运营时如果几个账号共用同一个出口,或者出口是和别人共享的池子,关联风险也压不住。
结论很直接:店铺后台、长期维护的社媒账号,用独占固定的静态长效住宅 IP,一店一 IP,不共享不轮换。这跟“任务型”出口是两条线,不要混用同一份资源。
“双 ISP”到底指什么:只认两个字段
市面上“双 ISP”有两种讲法,一种说是机器同时接了两家运营商线路,一种说是 IP 在数据库里同时具备两重 ISP 身份。前者对代理业务基本没有实际意义,真正影响平台判定的是后者。
可验证的口径是这样的:在 ipinfo.io 这类权威 IP 数据库里查一个 IP,看两个字段——
asn.type:这个 IP 所属自治域的类型company.type:这个 IP 归属机构/公司的类型
两个字段都返回 isp,才算通常意义上的双 ISP。只要其中任何一个是 hosting(机房托管),这个 IP 在风控引擎里就带着数据中心属性;如果是 business,则更接近企业专线,也不是住宅身份。
常见的坑就出在这里:不少所谓“住宅 IP”只在 ASN 层做了运营商广播,asn.type 看着是 isp,但 company.type 仍然指向某家服务器托管商。这类通常被叫作“单 ISP”或“半住宅”。它在低敏感场景下能用,放到欧洲本土店后台这种高敏感环境里,就是随时可能被二次标记的隐患。
所以别听描述,自己拿 IP 去查这两个字段。供应商如果愿意在下单前给试用 IP 让你查,基本说明心里有底。关于伪住宅是怎么被包装出来的、还有哪些项会露馅,可以看伪住宅IP是怎么被包装出来的:风控看哪几项,你到手怎么验。
两个字段都对,还要再看一层:原生还是广播
字段过了,只说明这个 IP 的“身份标签”干净。欧洲本土店还得再看一层:这个 IP 的物理网络路径是不是真的落在当地。
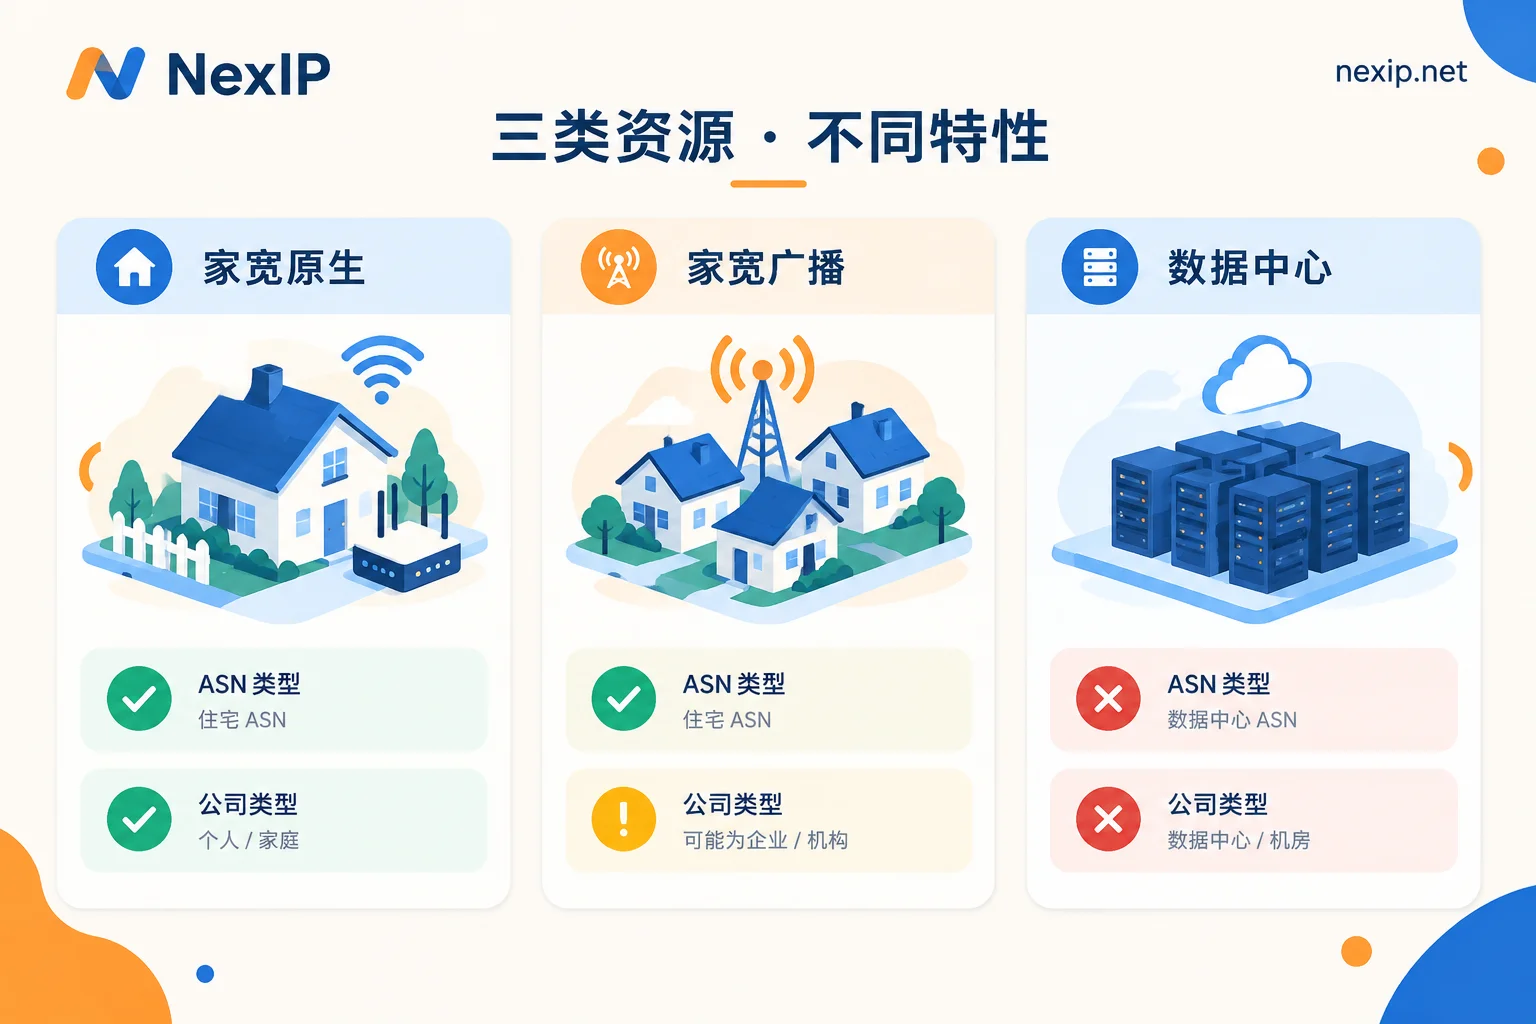
行业里一般把静态住宅资源分成三类,NexIP 的静态长效 IP 也是按这三类划分的:
家宽原生:IP 段本身就属于当地运营商的家庭宽带资源,比如英国的 BT、Vodafone,德国的 Deutsche Telekom 这类,注册地、路由路径、数据库归属三者一致。这是欧洲本土店后台、TikTok 账号长期维护的首选,NexIP 官网对 TK 运营也是明确建议用静态家宽原生。
家宽广播:IP 段通过 BGP 广播到当地,数据库里看着是家宽,但底层设施和历史归属未必完全在本地。成本更低,适合对判定敏感度没那么高的场景,比如部分工具类账号、内容浏览。放到欧洲高风险站点的店铺后台,有被历史痕迹带出问题的可能。
数据中心:机房属性明确,不要用在需要住宅身份的场景。
这三者的差别,以及下单时怎么问清楚对方给的是哪一类,展开在静态长效住宅IP的家宽原生和家宽广播有什么区别。简单判断法:你的店铺一旦被平台要求补充资料、做身份复核,损失是不是承受不起?是,就直接上家宽原生,不要在这一层省。
下单前要定清楚的五个参数
找供应商之前把这几项想好,沟通会快很多。
国家与城市:先按店铺注册地和收款主体所在国对齐。德国站就用德国出口,英国站用英国。城市能指定就指定,不能指定至少确认在同一国境内不跨运营商漂移。跨境卖家常犯的错是“反正都在欧盟”,用荷兰 IP 登意大利站,时区、语言、IP 三者对不上,反而更显眼。
独占还是共享:店铺后台必须独占。这条没有例外。
协议:HTTP/HTTPS 够用大部分浏览器场景,SOCKS5 兼容性更好,尤其是要把某个客户端整体走代理时。
认证方式:账密认证适合出口 IP 不固定的办公环境,白名单认证省事但要求你本地 IP 稳定。两种怎么选看代理IP账密认证和白名单认证怎么选。
接入方式:浏览器直接填代理地址最常见;如果只想让某一个软件走代理、其他流量走本地,用进程代理更干净。
把这些定下来后,欧洲各国的可用资源到 NexIP 静态长效 IP 里按国家选家宽原生类型即可,静态长效 IP 失效可以免费更换,这一点在长期绑定店铺时比较关键——IP 一旦挂了而无法补,后台环境就断了。具体哪些国家有货以官网覆盖列表为准。
到手之后的四步验证,别跳步
拿到 IP 先别急着登店铺后台。按顺序走完这四步,问题基本能在绑定前暴露。
第一步,验身份字段。 把代理配好后访问 ipinfo.io,或者直接 curl 查询,重点核对三件事:公网 IP 是不是你买的那个(说明代理确实生效)、asn.type 是不是 isp、company.type 是不是 isp。顺带看一眼 ASN 名称是不是当地知名运营商。任何一项不对,退回去找供应商,不要将就。
第二步,验历史风险分。 用 Scamalytics 或 IPQualityScore 查这个 IP 的 Fraud Score 和黑名单记录。字段干净不代表历史干净——有些 IP 被前一个使用者拿去做过滥用,留下了记录。分数明显偏高、或者命中了多个黑名单,同样要求更换。
第三步,验泄露。 代理配到浏览器或指纹环境里之后,用 whoer.net 或 browserleaks 检查两项:WebRTC 有没有把你的真实本地 IP 暴露出来,DNS 解析出口是不是和代理所在国一致。这两项是最常被忽略的,也是最容易让前面所有努力白费的。DNS 走本地、IP 走德国,等于明着告诉对方这是代理。
第四步,先做低风险动作。 环境验完再登录后台,第一次登进去不要立刻做改收款账户、批量改价这种敏感操作,先正常浏览、看订单,观察有没有触发额外验证。确认稳定后再转入日常操作。这一步的完整检查项在店铺后台绑定静态住宅IP前要验哪几项里更细。
出口只是一半,另一半在浏览器和账号
需要说清楚的边界:代理只负责你的流量从哪个 IP 出去。平台的关联判定是多维度的,IP 干净但浏览器指纹一样,照样会被串起来。
所以前端要配防关联指纹浏览器做隔离,让每个店铺的 Cookie、Canvas 指纹、时区、语言各自独立,并且时区语言要跟 IP 所在国对齐——德国 IP 配北京时区,等于自己拆自己的台。这部分归 NexBrowser 处理。店铺账号本身和海外验证码接收是另外的事,分别由 NexSHOPX 和 NexSMS 覆盖,跟出口网络不要混为一谈。
几个容易踩的判断误区
“住宅 IP 就不会被封”——不存在这种保证。IP 只是众多信号里的一个,账号本身的经营行为、资料一致性、操作节奏都在被看。选对 IP 是把可控的部分做对,不是买保险。
“同一批 IP 都一样”——同一个供应商同一个国家的池子里,不同 IP 的历史记录可能差很多。逐个验,别抽样。
“动态粘性会话也能撑店铺”——粘性会话有保持时长上限,中途换 IP 会掉登录态。任务型场景可以接受,店铺后台不行。要用粘性做长会话任务的,参数怎么配是另一个话题,见粘性会话怎么设置才不会中途掉登录态。
“IP 有问题就是 IP 的锅”——如果只是访问某个站点异常、其他站点都正常,先在响应层分流排查,不要一上来就换 IP。判断顺序可以参考采集成功率突然下降,先查出口还是先查目标站。
最后回到开头那三条:独占、固定、家宽原生身份。欧洲本土店的出口选择,说到底就是把这三条做实,再用 ipinfo 的两个字段 + 风险分 + 泄露检测把它验出来。选型不复杂,麻烦的是很多人跳过了验证那一步。



评论(0)