 NexIP官方博客
采购住宅代理时,最容易踩的坑不是买到“不是住宅的IP”,而是买到被包装成住宅的IP——查询工具上显示着某某电信运营商的名字,实际路由起点仍在机房。这类出口通常被叫做伪住宅IP(或者伪家宽)。
先给结论:判断一条出口能不能用,不要停在“IP库显示的是不是ISP”这一层。 真正决定你能不能通过的是目标平台的复合审计——ASN的网络类型、反向DNS、物理路由路径、协议栈指纹、历史信誉,这几项是一起看的。所以采购时该问的问题不是“是不是住宅IP”,而是“是哪一类住宅IP,ASN归属写在哪里,我能不能自己验”。
伪住宅IP是怎么造出来的
常见的有三条路径,成本和隐蔽度不同。
一是机房IP套壳 + BGP宣告。 把IDC持有的地址段通过BGP宣告到看起来像住宅的网络下,同时修改Whois里的Org、Type字段,或向第三方IP数据库提交归属更正。结果是:你用普通查询接口看,显示的是某家宽带运营商;但真实的路由起点、上游承载网络还是数据中心。低级别的检测会放过,做交叉审计的平台会看到矛盾。
二是虚标“双ISP”或虚拟化模拟家庭终端。 在数据中心服务器上模拟家用终端的行为特征,对外宣称是双ISP或家宽线路,但ASN仍指向Hosting类网络,而不是面向个人用户的Consumer ISP。这类IP在延迟和稳定性上往往比真家宽还“好看”,反而成了破绽之一。
三是IP池混掺。 卖的是“住宅池”,实际按一定比例掺入机房IP来压成本。这种最难在采购环节发现:你抽测前几个IP都正常,跑到几千次请求后成功率才开始掉,排查半天以为是脚本问题。
这里要分清一件事:家宽广播IP本身不是骗局,它是一种明确存在的资源类型,在很多场景下够用且性价比合适。问题出在把广播IP、甚至机房IP统一标成“原生住宅”卖。同样的资源,标清楚是正常生意,混标就是伪住宅。关于这两者的实际差别,可以看静态长效住宅IP的家宽原生和家宽广播有什么区别。
平台那边在看哪几项
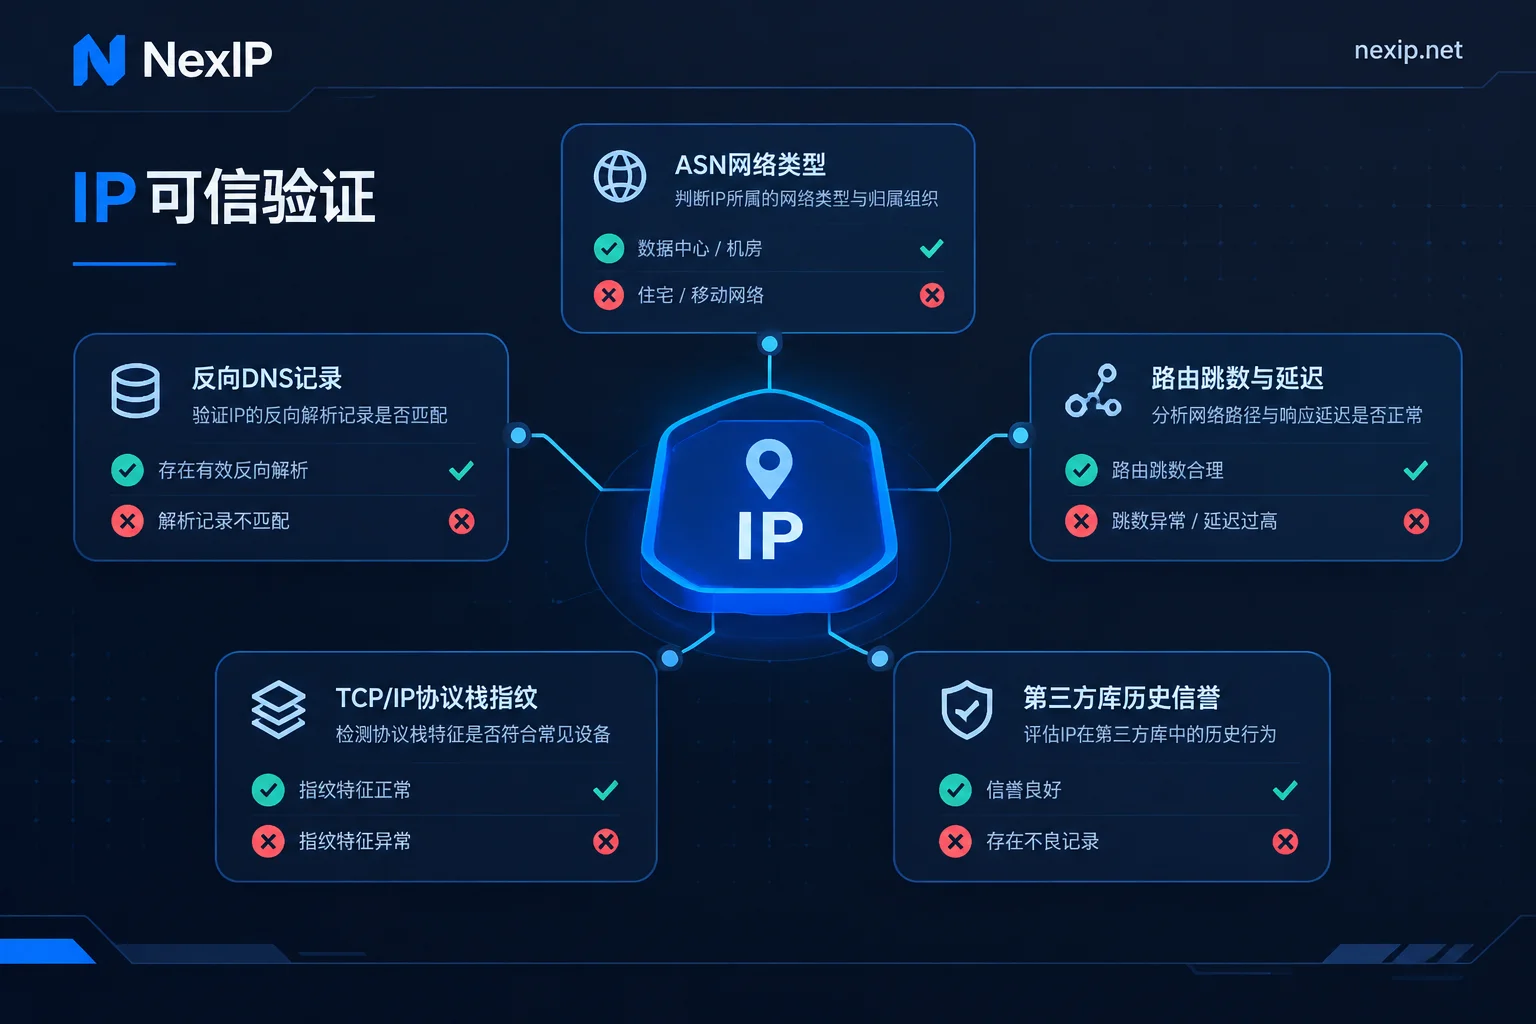
把检测方的逻辑摊开,你才知道自己该验什么。主流风控系统的判断通常来自这几类信号的交叉:
ASN与网络类型分类。 这一项权重最高。IP所属的自治系统是归在Hosting/Data Center类目下,还是归在面向居民用户的宽带运营商(例如各国的主流家宽ISP)名下,是一条很硬的分界线。Whois里的组织名可以改,但ASN在全球路由表里的网络属性分类,改起来要难得多。
反向DNS(rDNS/PTR)。 机房IP的PTR记录常常带有明显的服务器命名规则,家宽运营商的动态地址池则有自己一套命名习惯。命名风格和所声称的归属对不上,是很容易被抓的点。
物理路由与延迟一致性。 traceroute路径的最后几跳落在哪个网络、跳数是否符合真实家庭接入的形态、延迟分布是否过于“干净”,这些都会被拿来和声称的地理位置对照。
TCP/IP协议栈与操作系统指纹。 声称是家用终端,但底层栈指纹表现为服务器操作系统,前后就不一致了。这一项在高风控等级的场景里越来越常用。
第三方库的历史信誉。 IPinfo、MaxMind、Scamalytics这类数据源记录的历史滥用情况、连接类型标注,会作为补充证据进入评分。
要提醒一句:这些信号是联合判定,不是单项一票否决。看到某个工具给出一个不好看的评分,不代表这条IP必然被拒;反过来,某一项通过也不意味着安全。把任何单一指标当成唯一原因去排查,通常会走弯路。
到手之后你自己怎么验
下面这套是拿到IP当天就能跑完的,顺序有讲究——先验网络归属,再验行为。
第一步,查ASN和组织名。 用IP信息查询接口看AS号、organization、usage type。重点不是“有没有运营商名字”,而是这个AS在网络分类上是不是消费级宽带。如果organization写着某家宽带公司、但usage type标成hosting,这就是典型的矛盾信号。
第二步,反查rDNS。 看PTR记录的命名形态,和你声称的运营商是否吻合。没有PTR记录本身不算问题,但命名明显是机房风格就要打问号。
第三步,跑traceroute。 看最后几跳落在哪个网络、是否在你下单指定的城市范围内。如果你做过城市或ASN定向,这一步同时验证定向参数有没有真正生效——填法和验法可以参考城市定向和ASN定向:下单怎么填参数,到手怎么验。
第四步,多源交叉。 至少用两个独立的IP库加一个风控评分站,不以单一结果下定论。不同库的更新节奏和判定口径本来就不一致。
第五步,查DNS泄漏和WebRTC。 出口IP对了,DNS解析仍可能走本机或本地运营商,这在需要地域一致性的场景里是常见漏点。
第六步,按比例抽样,不要只测第一个。 尤其是动态池,要在不同时间段、不同轮换批次各取一批测,才能看出池子是否混掺。
如果这批IP是要绑到店铺后台之类的固定场景,验收项还要再加几条,店铺后台绑定静态住宅IP前要验哪几项里列得更细。
还有一点:不要把“暂时没被拦”当作验证通过。 很多平台的处理是延迟的、分层的,当下放行不等于这条出口在网络属性上没问题。以网络层的客观指标为准,行为层只作为补充参考。
不是所有任务都需要真原生
把钱花在对的档位上,比一律买最贵的更实际。按任务分:
大规模采集、SERP监控、广告落地页核查。 这类任务的核心诉求是IP多、地区准、轮换可控,单条IP的“原生程度”不是决定性因素。用动态住宅池按轮换或粘性会话跑就够,关键是计费口径和用量估算不要算错。参考海外SERP排名监控该用哪一类住宅代理和广告落地页多国核查怎么配出口IP。
需要维持登录态的多步骤流程。 要的是会话期内出口不变,重点在粘性会话参数配置,别在流程中途掉了IP,粘性会话怎么设置才不会中途掉登录态讲的是这一块。
店铺后台、社媒账号、TK长期运营。 这类场景IP要独占、固定、长期不变,且平台风控等级最高——这里才是必须落到家宽原生的地方。NexIP官网对TikTok运营的建议就是用静态家宽原生IP,具体分档可以看TK运营该用哪一类住宅IP。
短期项目、临时验证、阶段性投放。 按周期走静态短效更合适,判断方法见静态短效和静态长效住宅IP该怎么选。
分类写清楚,才谈得上可验证
回到供应商这一层。一家服务商是否可信,最直接的观察点不是它宣传里用了多少形容词,而是它有没有把不同质量的资源分开命名、分开定价。
NexIP 的静态长效IP就是按这个逻辑切的:家宽原生、家宽广播、数据中心三种子类各自独立,买哪一种、什么价位、适合什么场景,在下单页面就分开了,不存在把广播或机房IP混进“原生”里卖的空间。静态资源独占固定,失效提供免费更换。这件事的意义在于:你按上面那套方法去验的时候,拿到的结果应该和你买的档位对得上——分类透明,验证才有参照系。
接入方式上,API提取、账密、端口转发、进程代理四种都支持,协议覆盖 HTTP/HTTPS/SOCKS5,认证可以用账密或白名单。这决定了你能不能把验证流程做成自动化的:拿IP、查归属、跑路由、记录结果,整条链路脚本化跑完再分配到业务。认证方式的取舍见账密认证和白名单认证怎么选。
按上面的判断走完一轮,该去的入口就两个:需要固定独占出口、尤其要家宽原生的,看静态长效住宅IP;做采集、监控、多地核查这类轮换任务的,看动态住宅流量套餐。要按具体平台或行业对号入座,也可以从方案页倒推选型。
最后补一句边界:出口IP只解决网络这一层。浏览器指纹和环境隔离归 NexBrowser,账号与接码归 NexSHOPX、NexSMS。IP验得再干净,如果浏览器环境和IP声称的地域、语言、时区对不上,前后矛盾一样会暴露。这三层要分开治理、各自验收,不要指望换一条好IP把所有问题都盖过去。


评论(0)